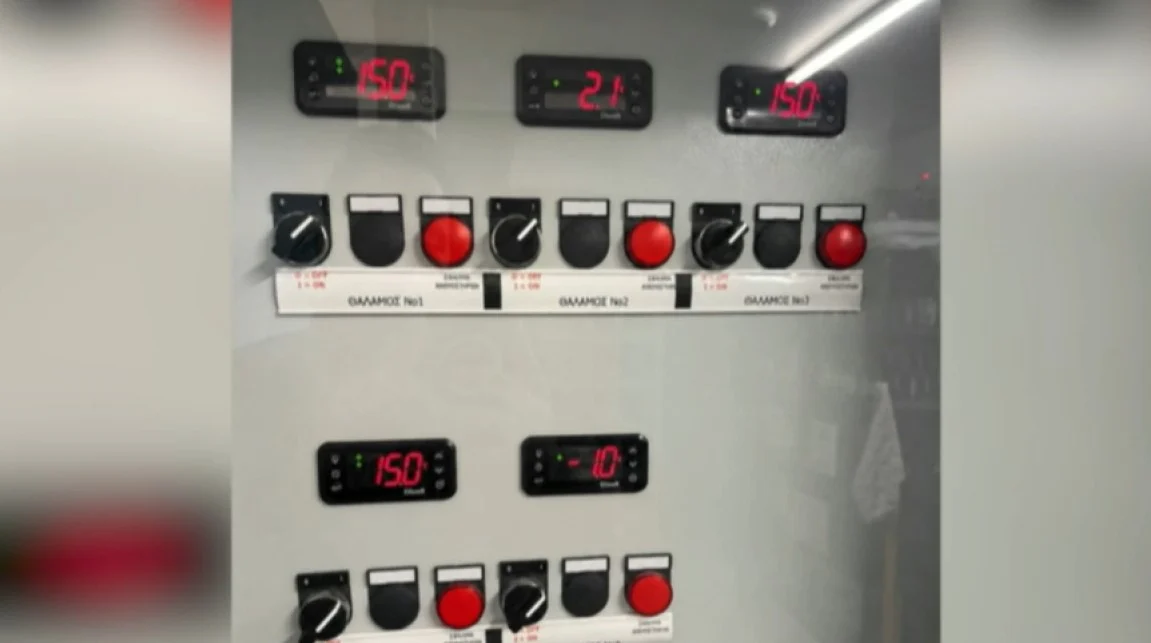
Κυβερνοεπίθεση με στόχο τα συστήματα διαχείρισης ψυκτικών εγκαταστάσεων σημειώθηκε σε κρεοπωλείο στην Κηφισιά, προσθέτοντας την Ελλάδα στη λίστα των χωρών που αντιμετωπίζουν ανάλογα περιστατικά το τελευταίο διάστημα. Οι δράστες απέκτησαν απομακρυσμένη πρόσβαση στο ψηφιακό σύστημα του καταστήματος και επιχείρησαν να μεταβάλουν τις ρυθμίσεις θερμοκρασίας, ανεβάζοντάς τες στους 150 βαθμούς Κελσίου.
Το περιστατικό έγινε αντιληπτό τις πρώτες πρωινές ώρες της 3ης Νοεμβρίου, όταν το προσωπικό προσήλθε στο κατάστημα για την προετοιμασία των παραγγελιών χονδρικής. Οι εργαζόμενοι διαπίστωσαν ασυνήθιστες ενδείξεις στα ψυγεία και αδυναμία χειροκίνητης παρέμβασης στις ρυθμίσεις. Αρχικά, η δυσλειτουργία αποδόθηκε σε τεχνικό πρόβλημα, ωστόσο, μετά από έλεγχο του τεχνικού που κλήθηκε στο σημείο, διαπιστώθηκε ότι το σύστημα είχε παραβιαστεί. Η ανάκτηση του ελέγχου από την πλευρά της επιχείρησης επιτεύχθηκε έπειτα από δύο ώρες προσπαθειών.
Αποτροπή καταστροφής αποθεμάτων
Παρά την απόπειρα αλλαγής της θερμοκρασίας στους 150 βαθμούς, η παρέμβαση εντοπίστηκε πριν οι ψυκτικές μονάδες φτάσουν σε αυτό το επίπεδο. Ως εκ τούτου, αποφεύχθηκε η καταστροφή των αποθεμάτων κρέατος, η οποία θα ήταν αναπόφευκτη σε περίπτωση παρατεταμένης διακοπής της ψυκτικής αλυσίδας. Το κατάστημα διαθέτει σύγχρονο σύστημα παρακολούθησης που αποστέλλει ειδοποιήσεις στους υπευθύνους, ωστόσο η φύση της επίθεσης δεν κατέστη άμεσα αντιληπτή λόγω της αρχικής εκτίμησης περί τεχνικής βλάβης.
Ενδείξεις για ευρύτερη δράση
Σύμφωνα με τον ιδιοκτήτη της επιχείρησης, ο τεχνικός που ανέλαβε την αποκατάσταση τον ενημέρωσε ότι παρόμοια προβλήματα παρουσιάστηκαν σε δύο ακόμη επιχειρήσεις της περιοχής, ένα σούπερ μάρκετ και ένα κατάστημα μαζικής εστίασης. Κοινό χαρακτηριστικό των τριών επιχειρήσεων είναι η συνεργασία με την ίδια εταιρεία τεχνικής υποστήριξης ψυκτικών εγκαταστάσεων. Το γεγονός αυτό εγείρει ερωτήματα σχετικά με το εάν η πρόσβαση των δραστών επετεύχθη μέσω κοινής τεχνικής υποδομής ή λογαριασμών απομακρυσμένης διαχείρισης, αν και επί του παρόντος δεν υπάρχει επίσημη τεχνική επιβεβαίωση για το σημείο εισόδου των δραστών.
Ως μέτρο προστασίας, η επιχείρηση στην Κηφισιά προχώρησε στην προσωρινή απενεργοποίηση της ασύρματης σύνδεσης (Wi-Fi) των ψυγείων, προκειμένου να αποτραπεί νέα απομακρυσμένη παρέμβαση μέχρι την ολοκλήρωση της θωράκισης των συστημάτων.
Ευρωπαϊκή διάσταση του φαινομένου
Το περιστατικό στην Κηφισιά εντάσσεται σε ένα ευρύτερο κύμα κυβερνοεπιθέσεων που πλήττει επιχειρήσεις τροφίμων στην Ευρώπη. Στις 12 Οκτωβρίου, αντίστοιχα προβλήματα αντιμετώπισαν μεγάλες γαλλικές αλυσίδες, όπως οι Intermarché και Coopérative U, όπου οι επιτιθέμενοι παραβίασαν ψηφιακούς ελεγκτές ψυγείων και καταψυκτών. Η δραστηριότητα αυτή συνεχίστηκε στις 2 Νοεμβρίου, επηρεάζοντας επιχειρήσεις σε Βέλγιο, Σουηδία, Ολλανδία, Λουξεμβούργο, Ιρλανδία, Εσθονία και Φινλανδία. Μεταξύ των αλυσίδων που αναφέρθηκαν είναι οι Delhaize, Carrefour, Colruyt, ICA, Coop και SuperValu, ενώ προβλήματα καταγράφηκαν και σε κατάστημα της IKEA στο Βέλγιο.
Τα σύγχρονα συστήματα ψύξης, που επιτρέπουν την απομακρυσμένη παρακολούθηση και ρύθμιση της θερμοκρασίας, προσφέρουν λειτουργική ευκολία, αλλά παράλληλα θέτουν νέες προκλήσεις στον τομέα της κυβερνοασφάλειας, καθώς η διασύνδεσή τους στο διαδίκτυο τα καθιστά πιθανούς στόχους.